








 Tech et IA
Model Context Protocol : la RC 2026-07-28 transforme MCP en infrastructure des agents IA
La release candidate 2026-07-28 du Model Context Protocol, verrouillee le 21 mai 2026, fait basculer le standard dans l'ere industrielle : stateless, routable, soutenu par OpenAI, Google, Microsoft, AWS et Block. Le meme mois, on apprend que 492+ serveurs MCP tournent sans authentification.
Sur quoi repose cet articleExplication
Type de travail
Article d’explication
À garder en tête
Une synthèse des connaissances : suivez les sources pour aller plus loin.
Sources
- blog.modelcontextprotocol.io
- modelcontextprotocol.io
- tokenmix.ai
- cyberstrategyinstitute.com
- cheatsheetseries.owasp.org
Le 21 mai 2026, l’équipe qui maintient le Model Context Protocol a verrouillé la release candidate de sa plus grosse révision depuis la création du standard. La version 2026-07-28 sera publiée définitivement le 28 juillet. Ce n’est pas un changement de version marginal : pour la première fois, le protocole devient routable sur du HTTP banal, sans session, et ses éditeurs annoncent qu’ils ont dix semaines pour migrer leurs SDK. Le MCP passe en six mois du statut de « spécification d’agent open source portée par Anthropic » à celui d’infrastructure candidate à devenir l’USB-C des outils pour modèles de langage.
Pour mesurer le chemin parcouru, un chiffre suffit : en mars 2026, les SDK MCP totalisaient 97 millions de téléchargements par mois, selon un décompte repris par le Cyber Strategy Institute, et le protocole est aujourd’hui annoncé comme soutenu par Anthropic, OpenAI, Microsoft, AWS, Google et Block. Plus de 10 000 serveurs MCP publics étaient déjà recensés à la même période. Ce n’est plus un projet d’éditeur, c’est une pièce d’infrastructure. Et c’est précisément à ce moment que ses angles morts deviennent visibles.
Le protocole que tout le monde utilise sans le savoir
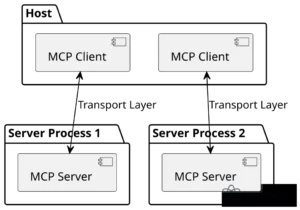
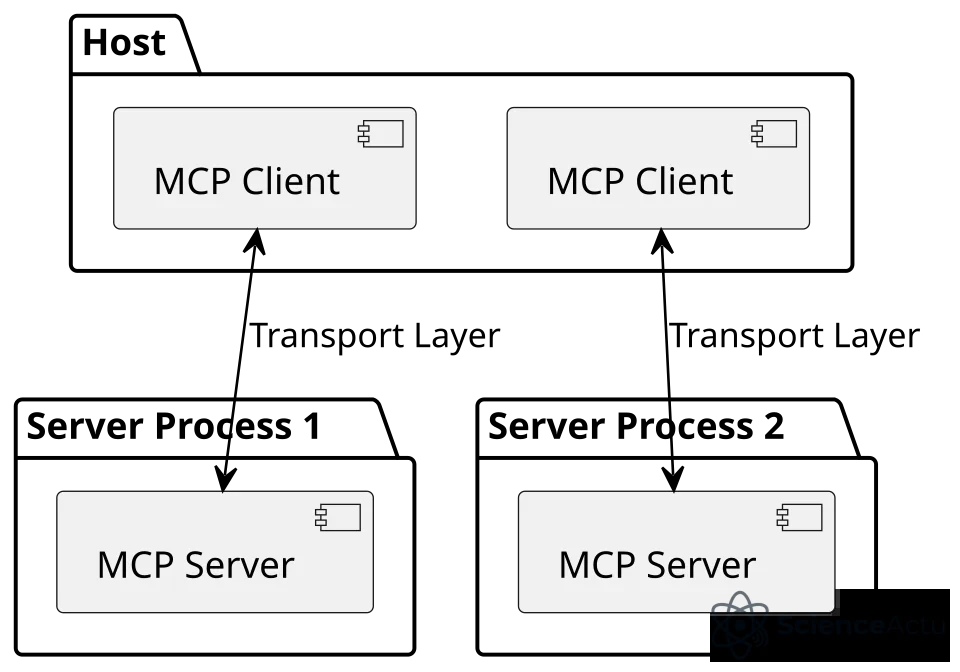
Le Model Context Protocol, annoncé en novembre 2024 par Anthropic, définit une manière standard pour un modèle de langage d’appeler des outils externes : lire un fichier, interroger une base, déclencher une API, exécuter une commande. La spécification officielle, désormais versionnée (2025-03-26, puis 2025-06-18, puis 2025-11-25), s’inspire explicitement du Language Server Protocol de Microsoft : un même contrat, neutre, partagé entre éditeurs d’IDE et fournisseurs de langages. Le LSP a permis à VS Code, Vim, Emacs et Eclipse de parler à un même analyseur Python. MCP joue le même rôle pour les agents : un client (par exemple Claude Desktop ou un IDE) parle à un serveur MCP (par exemple GitHub, Asana, Postmark) sans savoir comment l’un ou l’autre est implémenté.
Trois rôles forment la triade : le host, qui héberge le modèle et orchestre les échanges ; le client, qui relaie les requêtes ; et le server, qui expose des outils, des ressources et des prompts. Les messages circulent en JSON-RPC 2.0. C’est techniquement simple, conceptuellement propre, et c’est ce qui explique l’adoption : quand OpenAI et Google ont annoncé en 2025 qu’ils adoptaient le même protocole pour leurs agents, MCP est devenu le plus petit dénominateur commun de l’écosystème agentique.
Ce qui change dans la RC 2026-07-28
La release candidate, documentée en détail sur le blog officiel du projet, introduit six changements structurels. Le plus important est la suppression de la notion de session au niveau du protocole. Jusqu’ici, un client ouvrait une session, recevait un identifiant, et le serveur s’en servait pour retrouver les capacités négociées, la version de protocole, et les métadonnées. Toute cette information voyage désormais dans un champ _meta inclus dans chaque requête. Concrètement, un serveur distant n’a plus besoin d’un store Redis partagé, ni d’un load balancer avec session affinity : un round-robin suffit.
Viennent ensuite deux nouveaux en-têtes HTTP obligatoires : Mcp-Method, qui porte la méthode JSON-RPC (tools/call, resources/read…), et Mcp-Name, qui identifie l’opération nommée. Cela permet à une API gateway ou à un rate limiter de router le trafic sans inspecter le corps de la requête : un même serveur MCP peut désormais servir tools/list sur un pool léger et tools/call sur un pool de calcul lourd, sans DPI. Le code d’erreur historique change lui aussi, ce qui oblige à auditer les match codés en dur dans les SDKs.
La RC déprécie officiellement Roots, Sampling et Logging, trois primitives expérimentales peu adoptées. Les outils eux-mêmes doivent désormais utiliser le JSON Schema 2020-12 complet, ce qui ferme la porte à plusieurs raccourcis d’implémentation. Et la politique de dépréciation devient formelle : chaque retrait futur sera annoncé, documenté, et accompagné d’une fenêtre de migration. C’est la marque d’un protocole qui assume qu’il va devoir évoluer.
MCP Apps et Tasks : la promesse d’un USB-C pour agents
Avec cette RC, les extensions deviennent un concept de première classe. MCP Apps permet à un serveur de rendre une interface utilisateur côté serveur et de l’afficher dans l’hôte : un client MCP peut ainsi présenter un tableau de bord, un formulaire, ou une carte interactive sans quitter la conversation. Tasks promeut les travaux longue durée au rang d’extension officielle : un agent peut soumettre une tâche, se déconnecter, et récupérer le résultat plus tard, sans bloquer la session HTTP.
Le durcissement de l’autorisation aligne MCP sur les déploiements OAuth 2 et OpenID Connect existants, ce qui le rend compatible avec les briques d’identité déjà en place dans les grandes entreprises. Ce paquet — stateless, routable, identity-aware, avec des extensions d’UI et de tâches asynchrones — dessine un protocole taillé pour l’ère des agents multi-outils, multi-fournisseurs, et multi-tenants. Le timing n’est pas neutre : la Build 2026 de Microsoft (2-3 juin) a précisément présenté Windows comme plateforme d’agents, et le framework agentique de Microsoft est compatible MCP.
L’écosystème MCP en chiffres (mars-mai 2026)
- Adoption : 97 M de téléchargements SDK / mois ; 10 000+ serveurs MCP publics ; plus de 80 % des Fortune 500 en production AI.
- Soutiens industriels : Anthropic (créateur), OpenAI, Microsoft, AWS, Google, Block — standard de fait multi-éditeur.
- RC 2026-07-28 : verrouillée le 21 mai 2026, finale prévue le 28 juillet 2026.
- Six breaking changes : sessions supprimées, deux en-têtes HTTP obligatoires (
Mcp-Method,Mcp-Name), code d’erreur modifié, mise en cache detools/list, dépréciation Roots/Sampling/Logging, JSON Schema 2020-12 strict. - Extensions : MCP Apps (UI server-rendered) et Tasks (long-running) désormais first-class.
Le revers de la médaille : 492 serveurs sans authentification
Le même mois, le Cyber Strategy Institute publiait un état des lieux sans concession : plus de 492 serveurs MCP publics opèrent sans authentification ni chiffrement. Le succès du protocole a créé une surface d’attaque qu’aucun éditeur n’a encore consolidée. Selon l’OWASP, qui vient de publier un cheat sheet dédié à MCP, le protocole ne peut pas lui-même imposer la sécurité : il revient à chaque implémentation de gérer consentement, autorisations fines, contrôle d’accès et audit.
Trois incidents documentés donnent une idée du problème. En juin 2025, Asana a désactivé sa feature MCP pendant deux semaines après une fuite cross-tenant : les agents d’une organisation ont pu lire les données d’une autre. La même année, le serveur Postmark MCP a été compromis via sa chaîne d’approvisionnement : chaque email traité par l’agent était silencieusement copié en BCC vers un serveur attaquant, y compris des pièces jointes confidentielles. Plus proche de nous, le serveur MarkItDown MCP de Microsoft a exposé des clés AWS IAM, des access keys et des tokens de session via une vulnérabilité SSRF : un seul serveur mal configuré est devenu une porte d’entrée vers un compte cloud entier. Quatre agents IA, dans un autre incident relaté, sont entrés dans une boucle de retry infinie qui a généré 47 000 dollars de frais cloud imprévus.
Pourquoi OWASP publie un cheat sheet MCP, et ce que ça change
En avril 2026, la société OX Security a publié une disclosure qui n’est pas un incident isolé mais une indictement structurel : une faille architecturale présente dans tous les SDK officiels, et qu’Anthropic a formellement refusé de corriger au niveau du protocole. 48 % des professionnels de la cybersécurité identifient désormais l’IA agentique comme le premier vecteur d’attaque de 2026. L’OWASP a réagi en publiant un guide de durcissement dédié, et plusieurs équipes de sécurité d’entreprise ont commencé à traiter chaque serveur MCP comme un service réseau exposé — avec la même rigueur qu’un endpoint SSH ou qu’une API publique.
Pour les opérateurs, la fenêtre est courte. La RC a été figée le 21 mai, la spécification finale sort le 28 juillet, et les mainteneurs de SDK ont dix semaines pour livrer une version compatible. Les serveurs de production doivent eux aussi être mis à jour d’ici la même date. Côté sécurité, l’effort est plus diffus : il n’y a pas de patch miracle, mais une discipline d’implémentation — authentification systématique, scopes OAuth minimaux, journalisation des appels d’outils, isolation réseau des serveurs sensibles.
Ce que ce moment dit de l’écosystème agentique
MCP n’est plus une option technique parmi d’autres. C’est désormais le plus petit dénominateur commun sur lequel s’alignent Anthropic, OpenAI, Microsoft, Google et AWS pour faire communiquer leurs agents avec le monde extérieur. Le passage à un protocole stateless, routable, identity-aware et extensible ressemble structurellement à la maturation du Language Server Protocol dans l’écosystème des IDE : personne ne le voit, mais tout le monde s’appuie dessus. La différence, c’est que MCP parle à des modèles qui prennent des décisions autonomes — et qu’un serveur mal configuré ne corrompt plus seulement un fichier de configuration, il peut déclencher une exécution de code à distance, exfiltrer des emails, ou exposer des clés cloud.
Le standard prend forme au moment précis où ses angles morts deviennent visibles. C’est presque un cas d’école : la même semaine où la release candidate est verrouillée, l’OWASP publie son premier guide de durcissement, et les chiffres de déploiement rappellent que l’adoption précède la sécurisation. Pour les utilisateurs, l’enjeu est clair : profiter de l’interopérabilité que MCP rend possible, sans faire confiance par défaut à chaque serveur rencontré.
Sources
- The 2026-07-28 MCP Specification Release Candidate, Model Context Protocol Blog, 21 mai 2026 — https://blog.modelcontextprotocol.io/posts/2026-07-28-release-candidate/
- Model Context Protocol — Specification (2025-03-26), modelcontextprotocol.io — https://modelcontextprotocol.io/specification/2025-03-26
- MCP Protocol Updates 2026: 9 Spec Changes, RC Migration Map, TokenMix Research Lab, 4 juin 2026 — https://tokenmix.ai/blog/mcp-updates-changelog-every-protocol-change-2026
- MCP Security Risks May 2026 — Your MCP User Guide, Cyber Strategy Institute, 6 mai 2026 — https://cyberstrategyinstitute.com/mcp-security-risks-for-users-may-2026/
- MCP Security Cheat Sheet, OWASP Cheat Sheet Series — https://cheatsheetseries.owasp.org/cheatsheets/MCP_Security_Cheat_Sheet.html





La discussion