La sécurité des agents IA ne se résume pas à la sûreté du modèle qui leur répond. Avec l’Open Secure AI Alliance, NVIDIA, la Linux Foundation et plusieurs entreprises technologiques placent au premier plan les outils qui entourent le modèle : identité, accès, journalisation, évaluation et garde-fous. L’annonce s’accompagne de NOOA, un framework de recherche open source consacré aux « harnesses » d’agents.
Le signal est utile parce qu’il déplace la question. Lorsqu’un agent peut lire un contexte, appeler des outils ou exécuter une action, son comportement dépend aussi de la couche logicielle qui organise ces possibilités. C’est ce périmètre complet que l’alliance veut traiter avec des composants et méthodes ouverts.
Le changement de focale : du modèle au système agentique
Un agent n’est pas seulement un modèle. Le modèle génère des réponses. Le harness lui fournit du contexte, relie éventuellement des outils à ses décisions et encadre les actions possibles. Les garde-fous et les journaux permettent ensuite de limiter ou d’examiner ce qui a été fait.
Cette distinction compte pour la sécurité. Un même modèle peut être placé dans des systèmes très différents : l’un peut n’accéder qu’à un jeu de données limité, un autre peut recevoir des identifiants, des outils ou des actions supplémentaires. L’annonce ne prétend donc pas résoudre la sécurité des modèles à elle seule ; elle vise les mécanismes qui rendent l’activité d’un agent observable et contrôlable.
Ce qui est mis sur la table
NOOA est présenté comme un framework de recherche qui aide les harnesses à mieux intégrer les modèles afin de tester, tracer, auditer et gouverner le comportement des agents. Le code est disponible dans le dépôt NVIDIA-NeMo associé au projet.
- Identité et isolation : des briques destinées à vérifier quels services et charges de travail sont autorisés à communiquer.
- Chaîne de modèles : des travaux annoncés sur des formats de modèles plus sûrs et le scan multi-modèles.
- Usage des agents : des outils de traçabilité, d’audit et des workflows de code sécurisé.
L’intérêt du format ouvert est ici opérationnel : un défenseur peut examiner, adapter et déployer les composants qu’il utilise. Cette transparence ne transforme pas un outil en garantie de sécurité, mais elle rend l’inspection et l’évaluation possibles par davantage d’équipes.
Une coalition large, mais pas un standard déjà établi
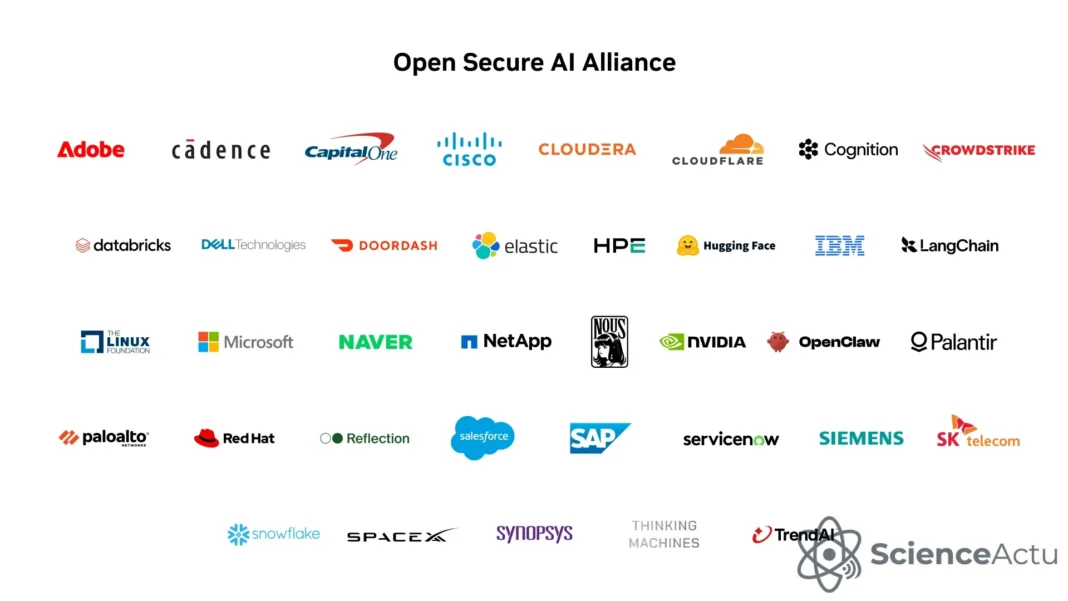
Parmi les participants cités figurent notamment Microsoft, SpaceX, IBM, Cloudflare, Cisco, Adobe, Dell, OpenClaw et la Linux Foundation. OpenAI, Google et Anthropic ne figurent pas dans la liste des membres mentionnés lors du lancement. Cette composition donne de la portée à l’initiative, sans suffire à en faire une norme commune de l’industrie.
| Élément | Ce qui est confirmé | Ce qui reste à établir |
|---|---|---|
| NOOA | Framework de recherche open source, disponible sur GitHub. | Son efficacité sur des incidents réels et son niveau d’adoption. |
| Alliance | Des membres annoncent des contributions pour sécuriser agents, modèles et infrastructure. | Un calendrier de livrables, une gouvernance détaillée et des métriques communes. |
| Approche ouverte | Elle facilite l’inspection et l’adaptation des composants par les équipes qui les utilisent. | Elle ne supprime pas les risques de mauvais usage ni les besoins de contrôle. |
Ce qu’il faudra regarder ensuite
Pour juger cette annonce, trois questions seront plus parlantes que la seule liste des partenaires : quels outils réellement maintenus seront publiés, comment les équipes pourront-elles mesurer leurs effets, et quels contrôles resteront nécessaires autour des accès et des actions des agents ?
À ce stade, la contribution la plus concrète est NOOA et son objectif de rendre le comportement agentique plus testable et auditable. Les sources disponibles ne fournissent ni résultat indépendant de performance ni preuve qu’un framework, à lui seul, réduit les incidents. C’est précisément la frontière à conserver entre une direction de travail crédible et une sécurité déjà démontrée.