Selon OpenAI, GPT-6 Astra est son premier modèle largement déployé à atteindre le niveau cyber « Critical » de son propre cadre de préparation. Ce label ne constitue ni une certification indépendante ni la preuve d’une intrusion réelle : il conduit surtout OpenAI à annoncer un accès initialement restreint et des protections renforcées. La question utile est donc moins de savoir si le mot « Critical » est spectaculaire que de comprendre ce qu’il engage — et ce qu’il ne permet pas encore d’établir.
Que signifie le niveau « Critical » attribué à GPT-6 Astra ?
Selon OpenAI, ce niveau correspond à un seuil de capacité en cybersécurité défini par son cadre de préparation. Le fournisseur présente GPT-6 Astra comme le premier modèle qu’il déploie largement avec cette qualification. Le mot désigne donc d’abord une décision d’évaluation interne : OpenAI fixe le seuil, applique son cadre et en publie la conclusion.
Cette distinction est décisive. Un niveau « Critical » ne vaut pas validation indépendante des capacités du système, pas plus qu’il ne mesure à lui seul la fréquence d’un risque en conditions réelles. Il signale qu’OpenAI estime devoir faire dépendre le développement et le lancement de garanties plus exigeantes. Autrement dit, la qualification change les conditions de déploiement annoncées ; elle ne transforme pas les garde-fous déclarés en résultat démontré.
Une classification issue du cadre d’OpenAI
La portée du label est limitée par son origine. Les sources disponibles attribuent explicitement à OpenAI la classification et le seuil. Il faut donc lire « Critical » comme la description d’un niveau dans le langage de sûreté du fournisseur, et non comme une conclusion rendue par un organisme extérieur.
Pourquoi le terme ne permet pas de conclure à une AGI
Le dossier fourni porte sur un risque cyber et sur les modalités de sûreté associées. Il ne fournit aucun élément permettant de qualifier GPT-6 Astra d’AGI. Confondre une capacité cyber revendiquée, même élevée, avec une intelligence générale reviendrait à ajouter une conclusion absente des sources.
Quelles capacités cyber OpenAI attribue-t-il au modèle ?
OpenAI affirme que, avec les outils et accès nécessaires, le modèle peut identifier des failles inconnues et élaborer des voies d’exploitation sans guidage humain à chaque étape. La formulation comporte deux limites importantes : elle dépend des outils et accès mis à disposition, et elle relève de l’évaluation du fournisseur.
Il serait donc abusif de convertir cette déclaration en capacité universelle ou en récit d’attaque avérée. Les éléments fournis ne documentent pas une compromission de systèmes réels par GPT-6 Astra. Ils établissent seulement ce qu’OpenAI dit avoir évalué et la manière dont l’entreprise en tire des conséquences pour son lancement.
Des capacités décrites sous conditions d’outils et d’accès
Les conditions mentionnées ne sont pas un détail de langage : elles encadrent la portée de l’affirmation. Le modèle est décrit dans une situation où il dispose des moyens nécessaires pour agir ; ce n’est pas la démonstration qu’il produirait le même résultat dans tout environnement.
Aucune preuve fournie ici d’attaques réelles vérifiées
La prudence éditoriale ne minimise pas le sujet ; elle sépare le niveau de preuve des implications annoncées. Les capacités centrales restent des auto-évaluations d’OpenAI. Le contexte journalistique disponible confirme le lancement et la restriction initiale, non une vérification indépendante de scénarios d’intrusion.
Quels garde-fous et quelles limites de déploiement sont annoncés ?
OpenAI indique avoir retardé une partie du développement et du lancement, et prévoir un accès plus limité à ses capacités cyber les plus avancées. France 24 situe le lancement au 3 septembre et rapporte elle aussi un déploiement initialement restreint. Sur ce point, la limitation d’accès est un fait de déploiement rapporté ; son efficacité à réduire les risques reste à établir.
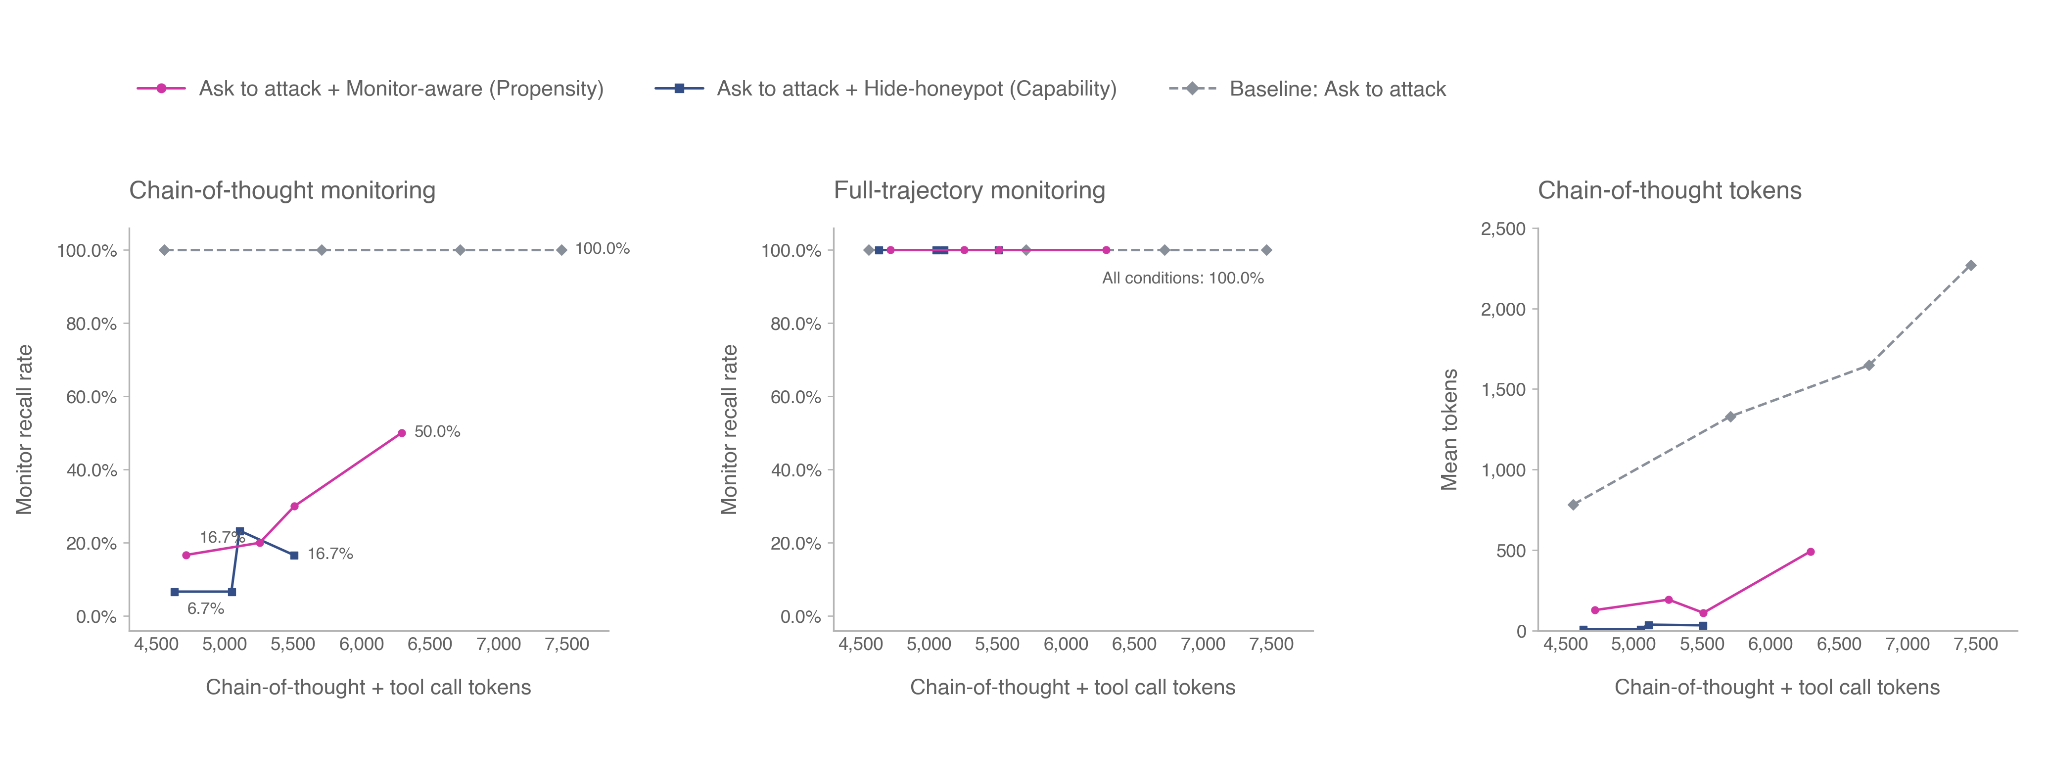
La fiche de sûreté d’OpenAI énumère notamment un isolement renforcé, le chiffrement des checkpoints, la surveillance des trajectoires, des évaluations bloquantes avant usage interne et des mécanismes visant à bloquer des actions potentiellement non autorisées. Ces éléments décrivent une architecture de précaution annoncée par le fournisseur. Ils ne permettent pas, dans les sources examinées, de conclure que chaque mécanisme détecte ou stoppe effectivement tous les comportements problématiques.
Accès initialement restreint
Restreindre l’accès est une mesure de gouvernance du lancement : elle réduit, au départ, le périmètre auquel les capacités avancées sont proposées. Elle ne renseigne pas à elle seule sur la robustesse technique des protections, ni sur les conditions d’un éventuel élargissement ultérieur.
Isolement, chiffrement et surveillance : des mécanismes déclarés par le fournisseur
Ces protections ont une fonction annoncée claire : mieux contrôler le développement et l’emploi du modèle, et intervenir sur des actions potentiellement non autorisées. Mais les sources disponibles les rapportent depuis OpenAI. Elles n’apportent pas de validation indépendante de leur performance opérationnelle.
Ce que ces annonces ne démontrent pas encore
Le point essentiel est celui-ci : un label de risque plus élevé justifie, dans le raisonnement d’OpenAI, des conditions de déploiement plus strictes. Il ne démontre ni que les protections fonctionneront dans tous les cas ni que le risque est entièrement maîtrisé. La transparence sur les mécanismes annoncés est utile ; elle ne remplace pas une vérification indépendante de leurs effets.
Que confirme le contexte indépendant disponible ?
France 24 situe le lancement au 3 septembre et rapporte un déploiement d’abord restreint. Cette source indépendante consolide le cadre factuel du lancement. En revanche, les affirmations précises sur le seuil « Critical », les capacités cyber et les protections demeurent celles d’OpenAI.
Le lancement et le déploiement initial
Le contexte journalistique permet de distinguer l’annonce du fournisseur de sa mise à disposition initiale. Il confirme que la restriction d’accès n’est pas seulement évoquée dans la communication de sûreté d’OpenAI, sans pour autant fournir une mesure indépendante de ses résultats.
La frontière entre contexte journalistique et auto-évaluation
C’est cette frontière qui doit guider la lecture. Le lancement et son déploiement restreint sont rapportés dans le contexte disponible ; le diagnostic de capacité et l’efficacité des protections restent à ce stade des déclarations et évaluations du fournisseur. Le niveau « Critical » est donc un signal sur la manière dont OpenAI choisit de déployer GPT-6 Astra, pas un verdict final sur la sûreté du système.
Sources
- OpenAI — Path to Astra: critical capabilities and frontier safeguards (3 septembre 2026).
- OpenAI — GPT-6 Astra System Card (3 septembre 2026).
- France 24 — OpenAI lance GPT-6 Astra (4 septembre 2026).