Sélection pour un jury d’assises, tirage au sort d’une loterie ou ciblage d’un contrôle fiscal : d’innombrables aspects de notre vie quotidienne reposent sur des processus aléatoires. Pourtant, la confiance absolue dans l’impartialité de ces tirages s’avère bien plus complexe à garantir qu’il n’y paraît. Les systèmes informatiques traditionnels s’appuient en effet sur des algorithmes générant des suites de nombres qui, bien qu’elles semblent hasardeuses, restent intrinsèquement prévisibles si l’on en connaît le fonctionnement interne.
- Les générateurs de nombres aléatoires classiques présentent des failles de sécurité exploitables par quiconque parvient à en percer l’algorithme.
- Un nouveau dispositif, détaillé dans la revue Nature, garantit une imprévisibilité totale en s’appuyant sur l’intrication quantique.
- Le protocole distribue la vérification entre plusieurs institutions via des chaînes de hachage, générant une preuve cryptographique infalsifiable.
Afin de pallier cette vulnérabilité, des physiciens ont mis au point un protocole de génération de nombres aléatoires qualifié d’inviolable. Ces travaux, publiés le 11 juin dans la revue Nature, promettent d’empêcher toute manipulation occulte ou tout truquage des résultats, instaurant ainsi un niveau de sécurité inédit.
La faille de l’aléatoire classique
Gautam Kavuri, physicien au National Institute of Standards and Technology (NIST) à Boulder, dans le Colorado, rappelle que disposer d’une source publique de hasard digne de confiance est un impératif. Selon le chercheur, plus les enjeux financiers ou humains sont importants, plus la tentation de pirater un générateur de nombres aléatoires grandit. La sécurisation des données est d’ailleurs une thématique centrale, explorée plus en détail dans notre guide de la technologie et de l’intelligence artificielle.
La majorité des méthodes classiques peinent à fournir un hasard absolu. Les ordinateurs produisent ce que les mathématiciens nomment des nombres « pseudo-aléatoires ». Quiconque parvient à décrypter l’algorithme sous-jacent peut anticiper les résultats à venir. L’imprévisibilité authentique ne se trouve finalement qu’à l’échelle subatomique, au sein du monde quantique, où l’état des particules reste foncièrement indéterminé jusqu’au moment précis de leur observation.
L’intrication quantique comme rempart
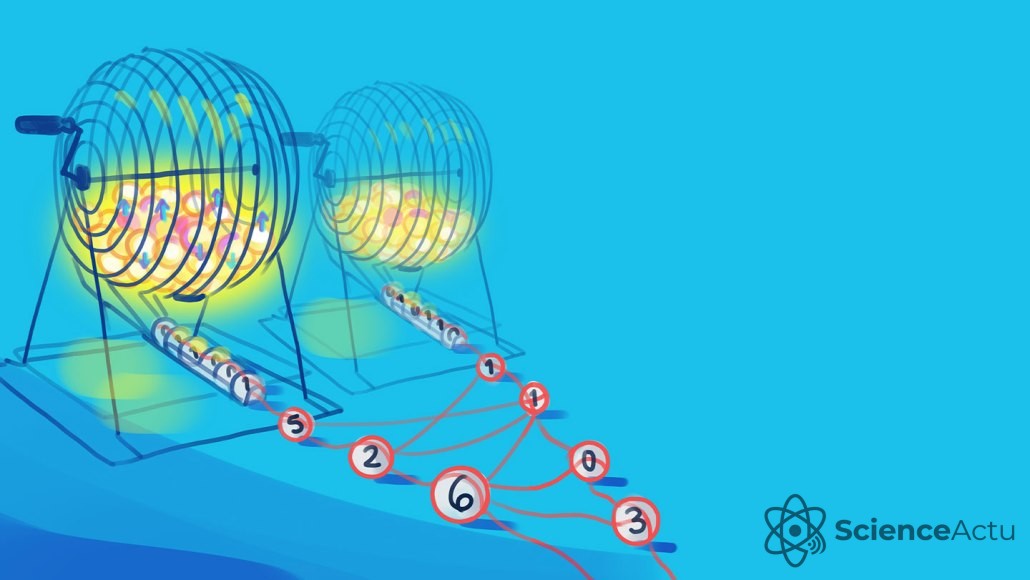
Pour capter ce hasard naturel, les scientifiques exploitent des tests de Bell dits « sans faille ». Ces expériences complexes s’appuient sur des paires de particules intriquées, dont les paramètres de mesure sont sélectionnés aléatoirement et en temps réel. Cette méthode permet de certifier l’aspect fondamentalement aléatoire des résultats, même si l’on ne peut accorder une confiance aveugle aux appareils de mesure eux-mêmes. Il s’agit de la génération d’aléatoire indépendante du dispositif, une avancée conceptuelle majeure qui rejoint l’effervescence technologique autour de l’ordinateur quantique et de la révolution informatique.
Une « balise d’aléatoire » (ou randomness beacon) est un service public en ligne qui diffuse régulièrement de nouvelles séquences de nombres aléatoires certifiés, à l’image d’un phare émettant des signaux à intervalles réguliers.
Toutefois, Roger Colbeck, mathématicien appliqué à l’Université d’York (Royaume-Uni) qui n’a pas participé à l’étude, souligne une problématique cruciale : le pire scénario pour une balise d’aléatoire serait qu’un tiers parvienne à deviner ses tirages à l’avance en manipulant secrètement le système de bout en bout.
Un réseau distribué et cryptographique
Pour se prémunir contre cette menace de manipulation en coulisses, l’équipe de Gautam Kavuri a conçu une architecture qui ne repose jamais sur un point de confiance unique. Le système répartit la vérification entre plusieurs établissements grâce à des structures de données appelées « chaînes de hachage ». Chaque hachage fonctionne comme une empreinte cryptographique : la moindre altération est instantanément repérée. En entrelaçant cinq chaînes de hachage gérées par trois institutions indépendantes, les chercheurs créent une preuve numérique comparable à un reçu inviolable. Cette distribution des responsabilités constitue une réponse élégante aux enjeux de la gouvernance technologique et de la régulation des systèmes complexes.
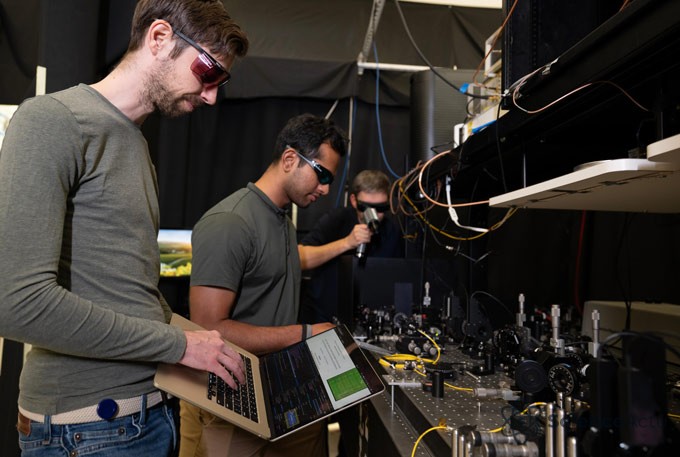
Sur le plan opérationnel, le processus débute dans les locaux du NIST (Colorado). Un laser frappe un cristal pour libérer des paires de photons intriqués, c’est-à-dire des particules de lumière partageant des propriétés liées de manière invisible. Ces photons voyagent ensuite via des fibres optiques vers deux stations de mesure distantes de 110 mètres, situées à l’Université du Colorado à Boulder. Durant ce trajet fulgurant, chaque station décide aléatoirement de l’axe selon lequel elle mesurera la polarisation du photon entrant. Le résultat détecté est alors converti en un bit d’information (soit un 0, soit un 1). Gautam Kavuri estime que cette approche, qu’il qualifie de très paranoïaque, exigerait d’un pirate potentiel qu’il puisse communiquer à une vitesse supérieure à celle de la lumière pour espérer usurper le signal.
Une sécurité quasi absolue
Répétée 15 millions de fois en environ une minute, l’opération engendre un flux massif de bits bruts. Après divers tests de contrôle de qualité, les ordinateurs universitaires intègrent ce flux aux données issues d’une troisième institution agissant comme balise publique. L’ensemble passe enfin par un algorithme conçu pour filtrer d’éventuels motifs résiduels, livrant en sortie 512 chiffres binaires de pur hasard certifié.
Les perspectives de ce tirage sont vertigineuses. Une séquence de 512 bits correspond à 10 puissance 154 combinaisons possibles. Il s’agit d’un vivier de possibilités si colossal qu’il écrase le nombre total d’atomes présents dans l’univers observable. Lors d’un essai rigoureux de 40 jours au cours duquel le protocole a été exécuté plus de 7 000 fois, le risque que les nombres produits ne soient pas parfaitement aléatoires a été mesuré à moins de 1 sur 18 quintillions. Face à un tel taux d’erreur, Roger Colbeck confirme que le protocole offre une fiabilité extrême.
Quelles perspectives pour les balises quantiques ?
À l’avenir, le protocole prévoit que de nombreuses autres institutions puissent rejoindre ce réseau, afin de distribuer davantage les tâches et d’asseoir la robustesse du système mondial. Tandis que certaines entités pourraient participer activement à la génération des bits quantiques, d’autres se cantonneraient au rôle d’observateurs. Ces dernières enregistreraient et valideraient les événements inscrits dans les chaînes de hachage de manière impartiale, avant que les nombres aléatoires ne soient publiés sur des balises publiques, à l’instar de celle gérée par le NIST. La généralisation d’une telle infrastructure impliquera néanmoins de surmonter les défis matériels et financiers liés au déploiement des fibres optiques et des détecteurs quantiques à grande échelle.